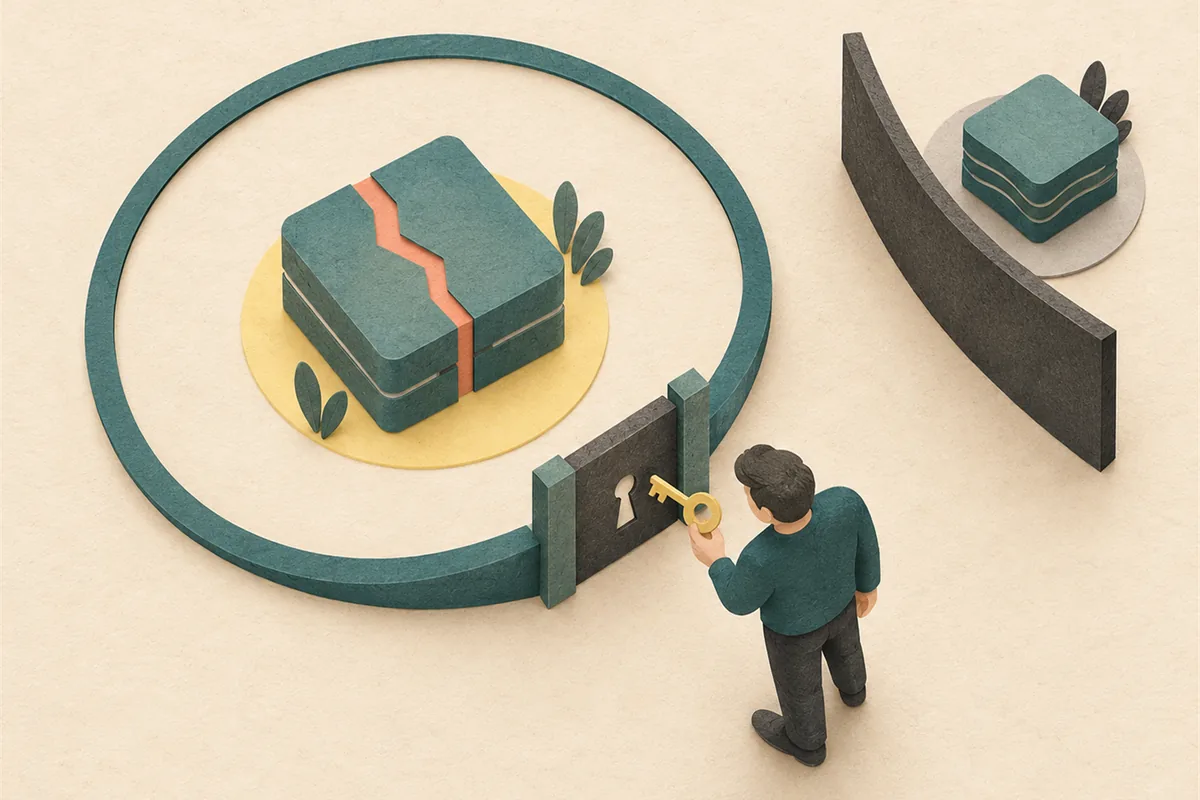
Para uma equipe de segurança de software, ter acesso a uma IA mais capaz exige definir onde ela pode trabalhar. O plano precisa identificar sistemas autorizados, dados permitidos e situações que exigem interromper a tarefa e chamar uma pessoa responsável.
Em 6 de outubro, a Anthropic anunciou a ampliação do Cyber Verification Program, com três níveis de acesso e requisitos distintos de verificação. O comunicado diferencia trabalho defensivo, testes adversariais autorizados e atividades especializadas em sistemas de maior risco. Também informa que modelos de acesso geral continuam disponíveis para tarefas como revisão de código e correção de problemas conhecidos.
Isso não significa acesso automático para qualquer profissional. A elegibilidade depende do nível solicitado e da avaliação do fornecedor. A política de retenção de dados também precisa ser conferida: o anúncio prevê retenção no programa e descreve exceções e uma solução futura. Não é uma promessa geral de retenção zero.
Minha leitura prática é que essa divisão torna visível uma decisão que toda equipe deveria tomar antes de usar um agente: qual é a autorização concreta para esta tarefa? Uma assinatura de ferramenta não substitui a permissão do responsável pelo sistema.
Imagine uma equipe que pede à IA para revisar um componente interno. Esse é um exemplo hipotético. Durante a análise, surge uma dependência mantida por outra organização. A equipe precisa saber se pode apenas ler o código disponível, registrar uma suspeita ou realizar alguma verificação adicional. Deixar essa escolha para o agente aumenta a chance de ultrapassar o combinado.
Um registro curto pode orientar o trabalho:
- Identifique o sistema e o responsável que autorizou a atividade.
- Delimite arquivos, ambientes e informações que podem entrar na ferramenta.
- Descreva a entrega esperada, como uma lista de achados acompanhada de evidências para revisão.
- Combine quando parar, quem avalia dúvidas e como registrar as decisões.
Comece com um componente pequeno e exemplos sem informações sensíveis. Depois, confira se outra pessoa consegue entender o que foi analisado, reproduzir a revisão e distinguir uma hipótese de um problema confirmado. Esse é um critério de qualidade proposto aqui, não um resultado medido pelo anúncio.
A preparação se conecta a definir limites antes de delegar e a revisar quais dados saem do servidor próprio.
Antes da próxima tarefa de segurança com IA, registre o sistema autorizado, os dados permitidos e quem decide a hora de parar.